Votre serveur
Le serveur Fadenstack tourne sur une machine Linux que vous exploitez. Les chats, documents, compétences, paramètres et journaux y sont stockés.
Sécurité et confidentialité
Fadenstack fonctionne sur du matériel que vous contrôlez. Cette page indique ce qui quitte votre réseau, ce qui est chiffré et qui peut voir quoi.
Où vont les données
Le serveur, les modèles et les données se trouvent sur des machines que vous exploitez. Tout ce qui va ailleurs y va parce qu’un administrateur l’a configuré, et la console l’affiche.
Le serveur Fadenstack tourne sur une machine Linux que vous exploitez. Les chats, documents, compétences, paramètres et journaux y sont stockés.
Les modèles tournent sur vos machines GPU. Un fournisseur externe n’est utilisé qu’après qu’un administrateur en a ajouté un, et chaque requête qu’il traite est comptée.
Chaque requête est comptée comme traitée sur vos machines, sur votre réseau privé ou par un fournisseur externe, ou comme inconnue. Le tableau de bord montre la part traitée en interne.
Quand vous choisissez un modèle, le serveur le télécharge depuis Hugging Face. Les machines GPU sans accès à Internet reçoivent l’environnement d’exécution et les modèles depuis votre serveur, ainsi que l’agent une fois ses builds présents sur le serveur.
Données personnelles
Le module de confidentialité repère les adresses e-mail, numéros de téléphone, IBAN et numéros de carte, ainsi que les noms et les lieux dans les textes en anglais. Votre politique de confidentialité indique ce qu’il en advient, pour les fournisseurs externes ou pour tous les modèles.
<PERSON> au lieu du nom[PERSON_1], et la réponse récupère le vrai nom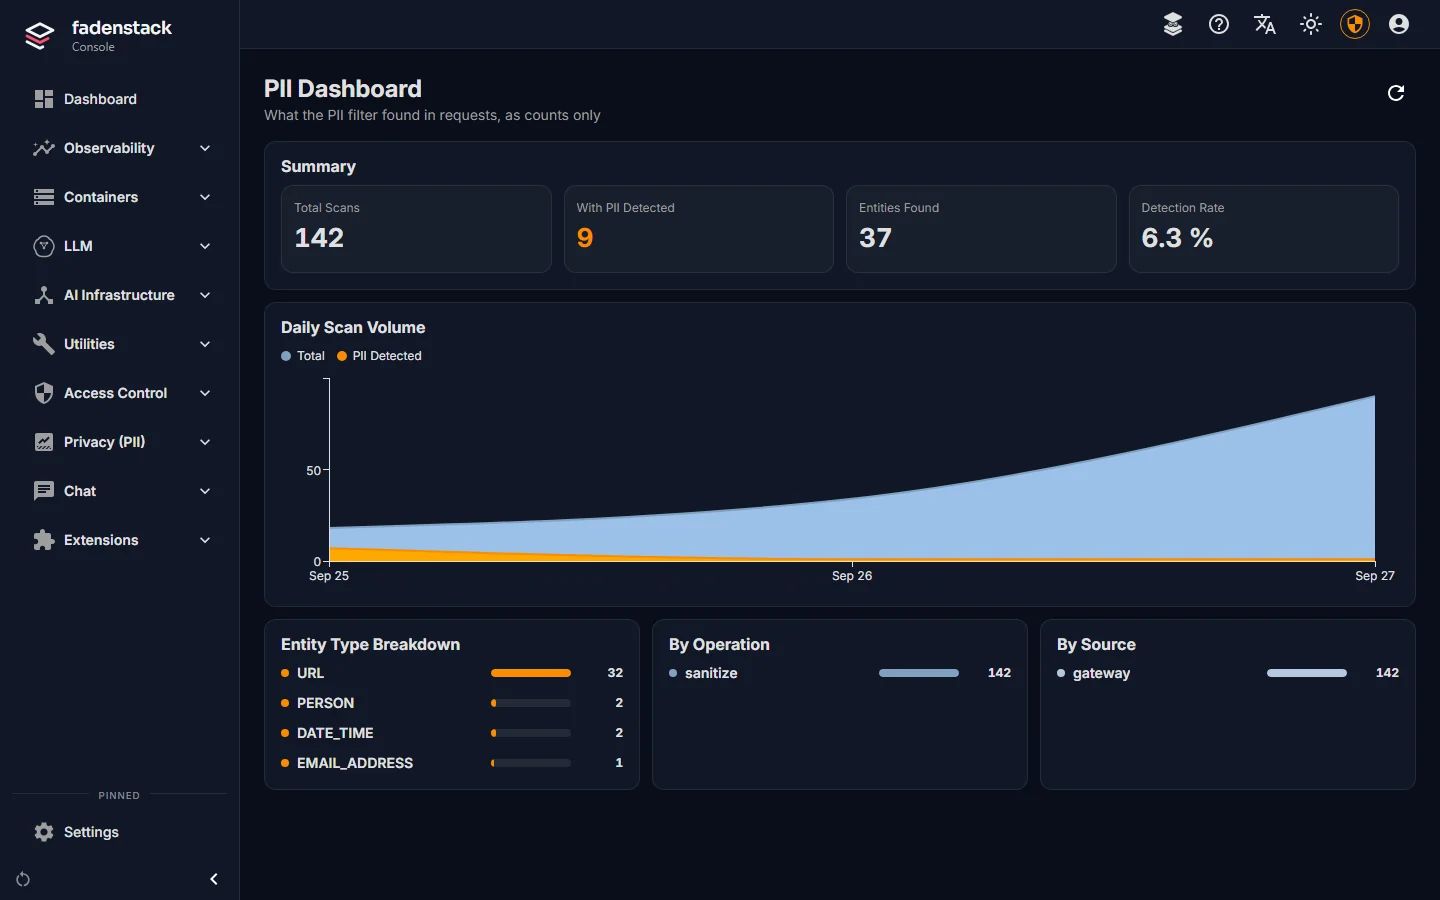
Chiffrement
faden deploy active HTTPS, avec l’autorité de certification propre à l’installation ou votre certificat. TLS 1.2 et 1.3 uniquement.
Seul le frontal web écoute sur le réseau. Les bases de données n’écoutent que sur le serveur lui-même.
Le serveur et vos machines GPU s’authentifient mutuellement par certificats. Le trafic de Ray à l’intérieur d’un cluster peut aussi être chiffré, avec un interrupteur par cluster.
Les commandes envoyées aux machines sont signées et passent par une connexion que la machine ouvre vers le serveur.
Les chats et leurs titres, les identifiants MCP, le jeton Hugging Face, les paramètres secrets et les clés de l’autorité de certification des machines sont stockés chiffrés.
Le serveur est open source sous licence Apache-2.0. Votre équipe sécurité peut en lire chaque ligne.
Accès et audit
Les rôles admin, operator, user et viewer sont prédéfinis, et vous pouvez créer les vôtres à partir de permissions fines. Dans cette version, seuls les super-utilisateurs ont accès à la console ; les rôles s’appliquent à l’API.
Chaque requête laisse un enregistrement, y compris la version de la compétence qui l’a façonnée.
Quand une règle refuse quelque chose, le journal des décisions consigne la décision sans conserver le texte refusé.
Les modes et règles d’outils décident quels outils peuvent s’exécuter ; en mode Demander, un outil qui modifie quelque chose attend l’approbation d’une personne.
Par utilisateur dans le tableau de bord, avec un enregistrement de chaque requête.
Une installation a un seul ensemble d’utilisateurs, de modèles et de machines. Des organisations distinctes utilisent des installations distinctes.
L’authentification unique est prévue pour l’édition Enterprise. Voir les éditions.
Les agents
Pour l’utilisation et l’audit, le serveur enregistre quels outils se sont exécutés et combien de temps ils ont pris. Pour un agent doté d’une liste d’outils, un outil qui arrive avec une mise à jour d’application attend un administrateur.
Signaler une vulnérabilité
Merci de nous le signaler d’abord en privé, via notre formulaire de contact, avec l’objet « Fadenstack security ». Décrivez ce que vous avez trouvé et comment le reproduire. Nous confirmons sa réception et vous tenons au courant pendant la correction.
Ouvrir un ticket public pour une vulnérabilité, tester des installations qui ne vous appartiennent pas, ni accéder à des données qui ne sont pas les vôtres.
Installez-le sur votre propre serveur, ou lisez d’abord le code.