您的服务器
Fadenstack 服务器运行在您管理的一台 Linux 机器上。聊天、文档、技能、设置和日志都存储在那里。
数据去向
服务器、模型和数据都位于您运行的机器上。任何去往别处的数据,都是因为管理员做了相应设置,并且控制台会显示出来。
Fadenstack 服务器运行在您管理的一台 Linux 机器上。聊天、文档、技能、设置和日志都存储在那里。
模型运行在您的 GPU 机器上。只有在管理员添加了外部提供商之后才会使用它,并且它处理的每个请求都会被计数。
每个请求都会被计为在您的机器上、在您的私有网络中或由外部提供商处理,或者计为未知。仪表盘显示在内部处理的比例。
当您挑选模型时,服务器会从 Hugging Face 下载它。无法访问互联网的 GPU 机器从您的服务器获取运行时和模型;代理的构建版本放到服务器上之后,代理也从服务器获取。
个人数据
隐私模块可以识别电子邮件地址、电话号码、IBAN 和银行卡号,以及英文文本中的姓名和地点。您的隐私策略决定如何处理它们,可以只针对外部提供商,也可以针对所有模型。
<PERSON>,而不是姓名[PERSON_1],回答中会换回真实姓名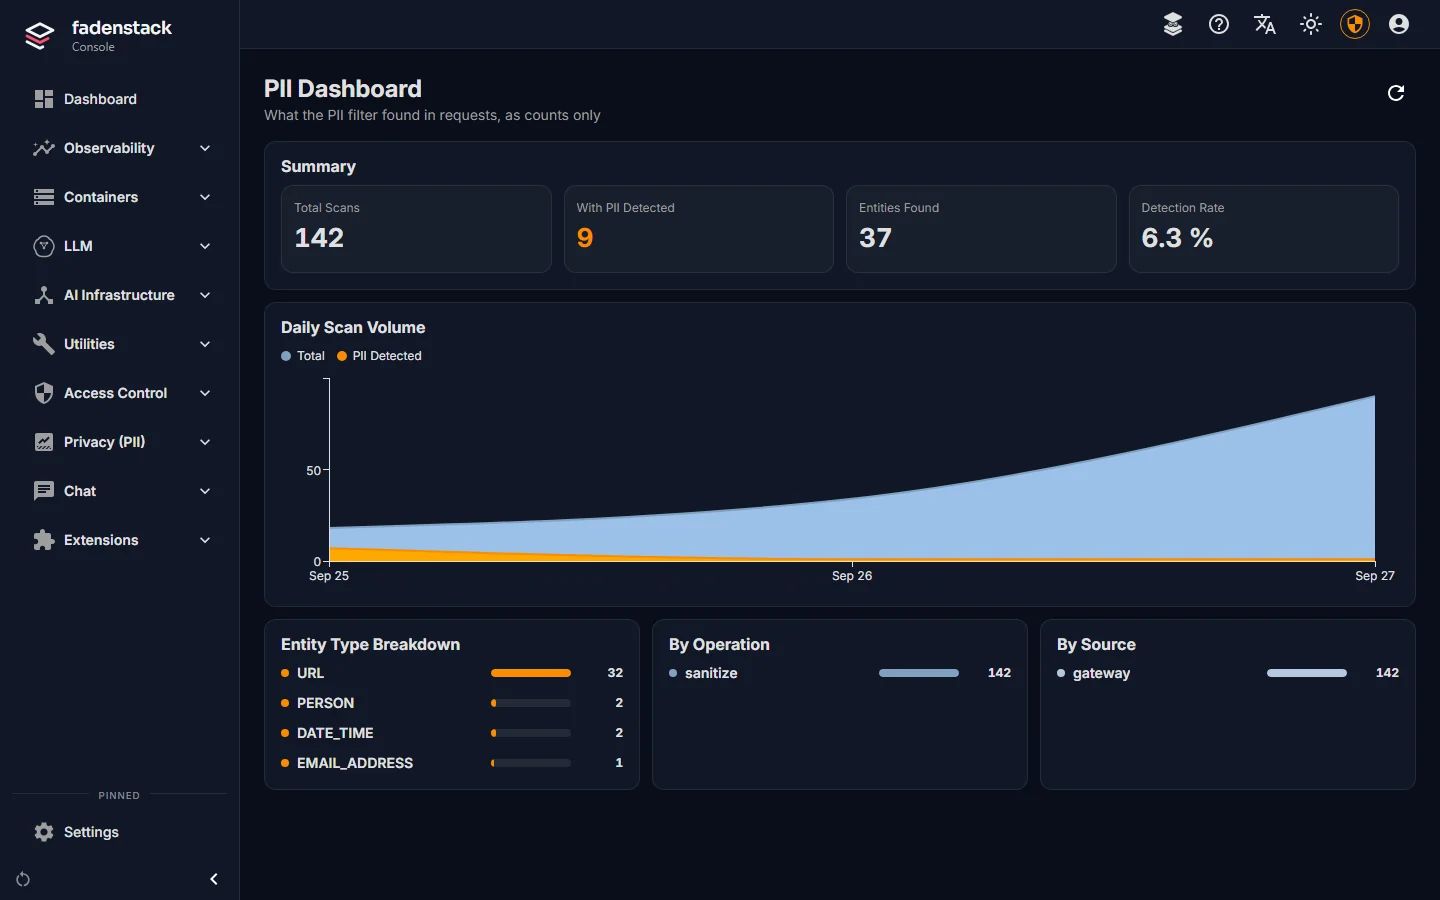
加密
faden deploy 会开启 HTTPS,使用本次安装自己的证书颁发机构或您的证书。仅支持 TLS 1.2 和 1.3。
只有 Web 前端在网络上监听。数据库只在服务器本机上监听。
服务器和您的 GPU 机器通过证书相互验证身份。集群内部的 Ray 流量也可以加密,每个集群一个开关。
发往机器的命令都经过签名,并通过机器主动与服务器建立的连接传输。
聊天及其标题、MCP 凭据、Hugging Face 令牌、机密设置以及机器证书颁发机构的密钥都加密存储。
服务器以 Apache-2.0 许可证开源。您的安全团队可以阅读它的每一行代码。
访问与审计
内置管理员(admin)、运维员(operator)、用户(user)和查看者(viewer)四种角色,您也可以用细粒度的权限构建自己的角色。在当前版本中,只有超级用户可以打开控制台;角色作用于 API。
每个请求都会留下记录,包括影响它的技能版本。
当规则拒绝某项操作时,决定日志会记录该决定,但不保存被拒绝的文本。
工具模式和规则决定哪些工具可以运行;在“询问”模式下,会更改内容的工具需要等待人工批准。
在仪表盘中按用户显示,每个请求都有记录。
一个安装只有一套用户、模型和机器。不同的组织运行各自独立的安装。
单点登录计划在企业版中提供。查看各版本。
智能体
为了统计用量和审计,服务器会记录运行了哪些工具以及耗时多久。对于带有工具列表的智能体,随应用更新而来的工具要等待管理员处理。
报告漏洞
请先私下告诉我们:通过我们的联系表单,主题填写“Fadenstack security”。请描述您发现的问题以及如何复现。我们会确认已经收到,并在修复期间随时告知您进展。
为漏洞公开提交 issue、对不属于您的安装进行测试,或访问不属于您的数据。