Ihr Server
Der Fadenstack-Server läuft auf einer Linux-Maschine, die Sie betreiben. Chats, Dokumente, Skills, Einstellungen und Logs werden dort gespeichert.
Sicherheit und Datenschutz
Fadenstack läuft auf Hardware, die Sie kontrollieren. Diese Seite sagt, was Ihr Netzwerk verlässt, was verschlüsselt ist und wer was sehen kann.
Wohin Daten gehen
Der Server, die Modelle und die Daten liegen auf Maschinen, die Sie betreiben. Was anderswohin geht, geht dorthin, weil ein Administrator es so eingerichtet hat, und die Konsole zeigt es.
Der Fadenstack-Server läuft auf einer Linux-Maschine, die Sie betreiben. Chats, Dokumente, Skills, Einstellungen und Logs werden dort gespeichert.
Modelle laufen auf Ihren GPU-Maschinen. Ein externer Provider wird erst genutzt, nachdem ein Administrator einen hinzugefügt hat, und jede Anfrage, die er bedient, wird gezählt.
Jede Anfrage wird gezählt: als bedient auf Ihren Maschinen, in Ihrem privaten Netz oder von einem externen Provider, oder als unbekannt. Das Dashboard zeigt den Anteil, der intern bedient wurde.
Wenn Sie ein Modell wählen, lädt der Server es von Hugging Face herunter. GPU-Maschinen ohne Internetzugang erhalten die Runtime und die Modelle von Ihrem Server, und den Agent, sobald seine Builds auf dem Server liegen.
Personenbezogene Daten
Das Datenschutz-Modul findet E-Mail-Adressen, Telefonnummern, IBANs und Kartennummern sowie in englischem Text Namen und Orte. Ihre PII-Richtlinie legt fest, was mit ihnen geschieht, für externe Provider oder für jedes Modell.
<PERSON> statt des Namens[PERSON_1], und die Antwort erhält den echten Namen zurück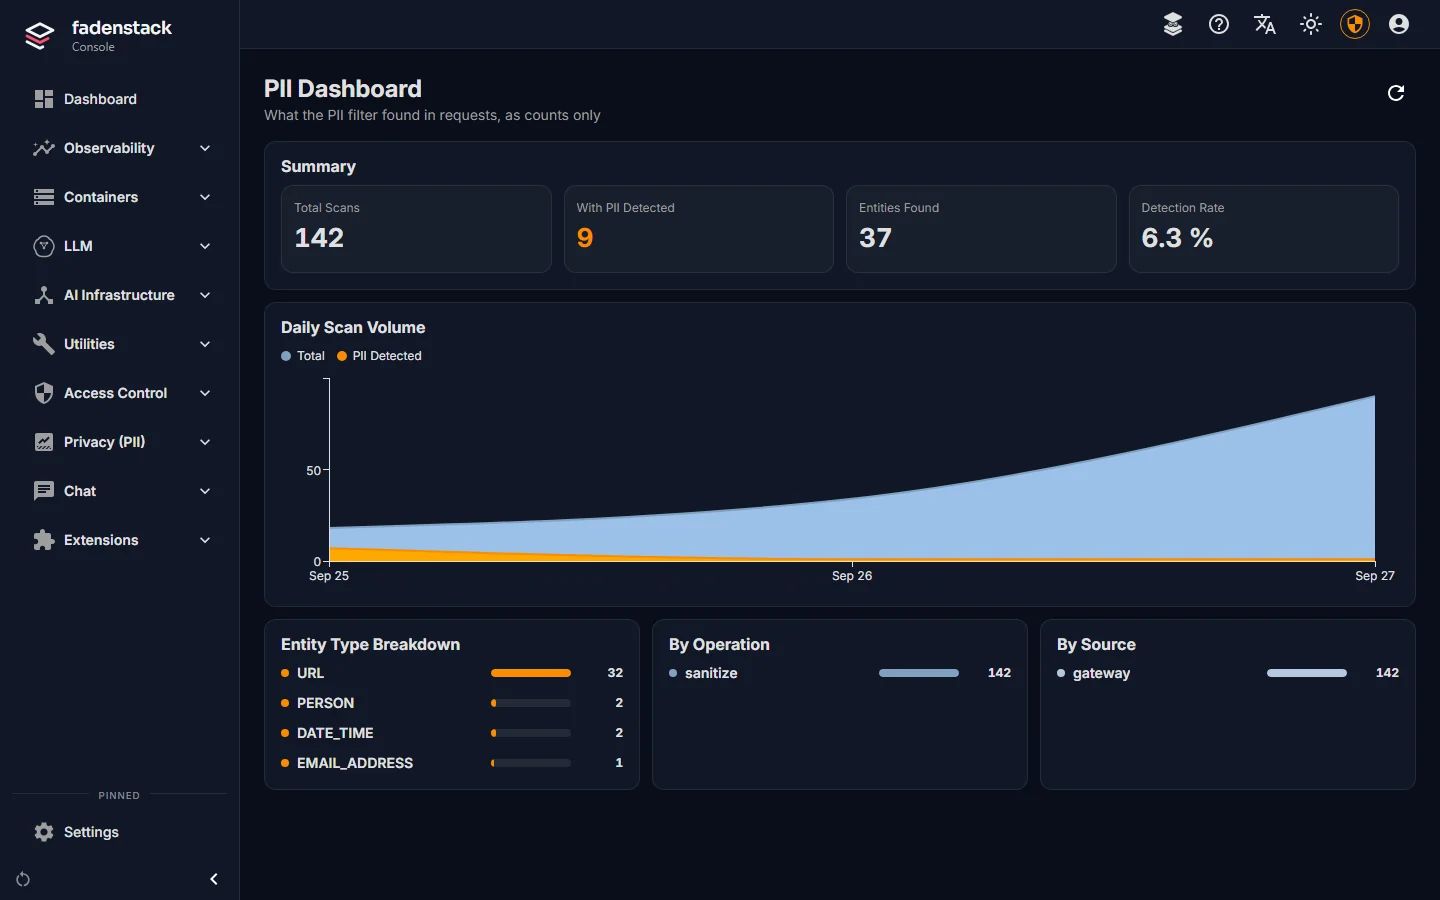
Verschlüsselung
faden deploy schaltet HTTPS ein, mit der eigenen Zertifizierungsstelle der Installation oder Ihrem Zertifikat. Nur TLS 1.2 und 1.3.
Nur das Web-Frontend ist aus dem Netzwerk erreichbar. Die Datenbanken sind nur auf dem Server selbst erreichbar.
Der Server und Ihre GPU-Maschinen weisen sich gegenseitig mit Zertifikaten aus. Auch der Datenverkehr von Ray innerhalb eines Clusters lässt sich verschlüsseln, mit einem Schalter pro Cluster.
Befehle an Maschinen sind signiert und laufen über eine Verbindung, die die Maschine zum Server aufbaut.
Chats und ihre Titel, MCP-Zugangsdaten, das Hugging-Face-Token, geheime Einstellungen und die Schlüssel der Zertifizierungsstelle der Maschinen werden verschlüsselt gespeichert.
Der Server ist Open Source unter Apache-2.0. Ihr Sicherheitsteam kann jede Zeile davon lesen.
Zugriff und Audit
Die Rollen Admin, Operator, User und Viewer sind integriert, und Sie können eigene aus fein abgestuften Berechtigungen zusammenstellen. In diesem Release öffnen nur Superuser die Konsole; die Rollen gelten für die API.
Jede Anfrage hinterlässt einen Eintrag, einschließlich der Version des Skills, der sie geprägt hat.
Lehnt eine Regel etwas ab, hält das Entscheidungsprotokoll die Entscheidung fest, ohne den abgelehnten Text zu speichern.
Tool-Modi und Regeln entscheiden, welche Tools laufen dürfen; im Modus „Fragen“ wartet ein Tool, das etwas ändert, auf die Freigabe einer Person.
Pro Benutzer im Dashboard, mit einem Eintrag für jede Anfrage.
Eine Installation hat einen Satz Benutzer, Modelle und Maschinen. Getrennte Organisationen betreiben getrennte Installationen.
Single Sign-on ist für die Enterprise-Edition geplant. Zu den Editionen.
Die Agenten
Für Nutzung und Audit protokolliert der Server, welche Tools liefen und wie lange sie dauerten. Hat ein Agent eine Tool-Liste, wartet ein Tool, das mit einem App-Update kommt, auf einen Administrator.
Sicherheitslücke melden
Bitte sagen Sie es uns zuerst vertraulich, über unser Kontaktformular mit dem Betreff „Fadenstack security“. Beschreiben Sie, was Sie gefunden haben und wie es sich nachstellen lässt. Wir bestätigen den Eingang und halten Sie auf dem Laufenden, während wir es beheben.
Für eine Sicherheitslücke ein öffentliches Issue eröffnen, Installationen testen, die Ihnen nicht gehören, oder auf Daten zugreifen, die nicht Ihre sind.
Installieren Sie es auf Ihrem eigenen Server, oder lesen Sie zuerst den Code.