Su servidor
El servidor Fadenstack se ejecuta en una máquina Linux que usted opera. Allí se guardan los chats, los documentos, las habilidades, la configuración y los registros.
Seguridad y privacidad
Fadenstack funciona en hardware que usted controla. Esta página explica qué sale de su red, qué se cifra y quién puede ver qué.
Adónde van los datos
El servidor, los modelos y los datos están en máquinas que usted gestiona. Lo que va a otro lugar va porque un administrador lo configuró así, y la consola lo muestra.
El servidor Fadenstack se ejecuta en una máquina Linux que usted opera. Allí se guardan los chats, los documentos, las habilidades, la configuración y los registros.
Los modelos se ejecutan en sus máquinas con GPU. Un proveedor externo solo se usa después de que un administrador lo añada, y se cuenta cada solicitud que atiende.
Cada solicitud se cuenta como atendida en sus máquinas, en su red privada o por un proveedor externo, o como desconocida. El panel muestra la proporción atendida internamente.
Cuando usted elige un modelo, el servidor lo descarga de Hugging Face. Las máquinas con GPU sin acceso a internet obtienen el entorno de ejecución y los modelos de su servidor, y el agente en cuanto sus compilaciones estén en el servidor.
Datos personales
El módulo de privacidad detecta direcciones de correo electrónico, números de teléfono, IBAN y números de tarjeta, y nombres y lugares en textos en inglés. Su política de privacidad indica qué ocurre con ellos, para los proveedores externos o para todos los modelos.
<PERSON> en lugar del nombre[PERSON_1] y la respuesta recupera el nombre real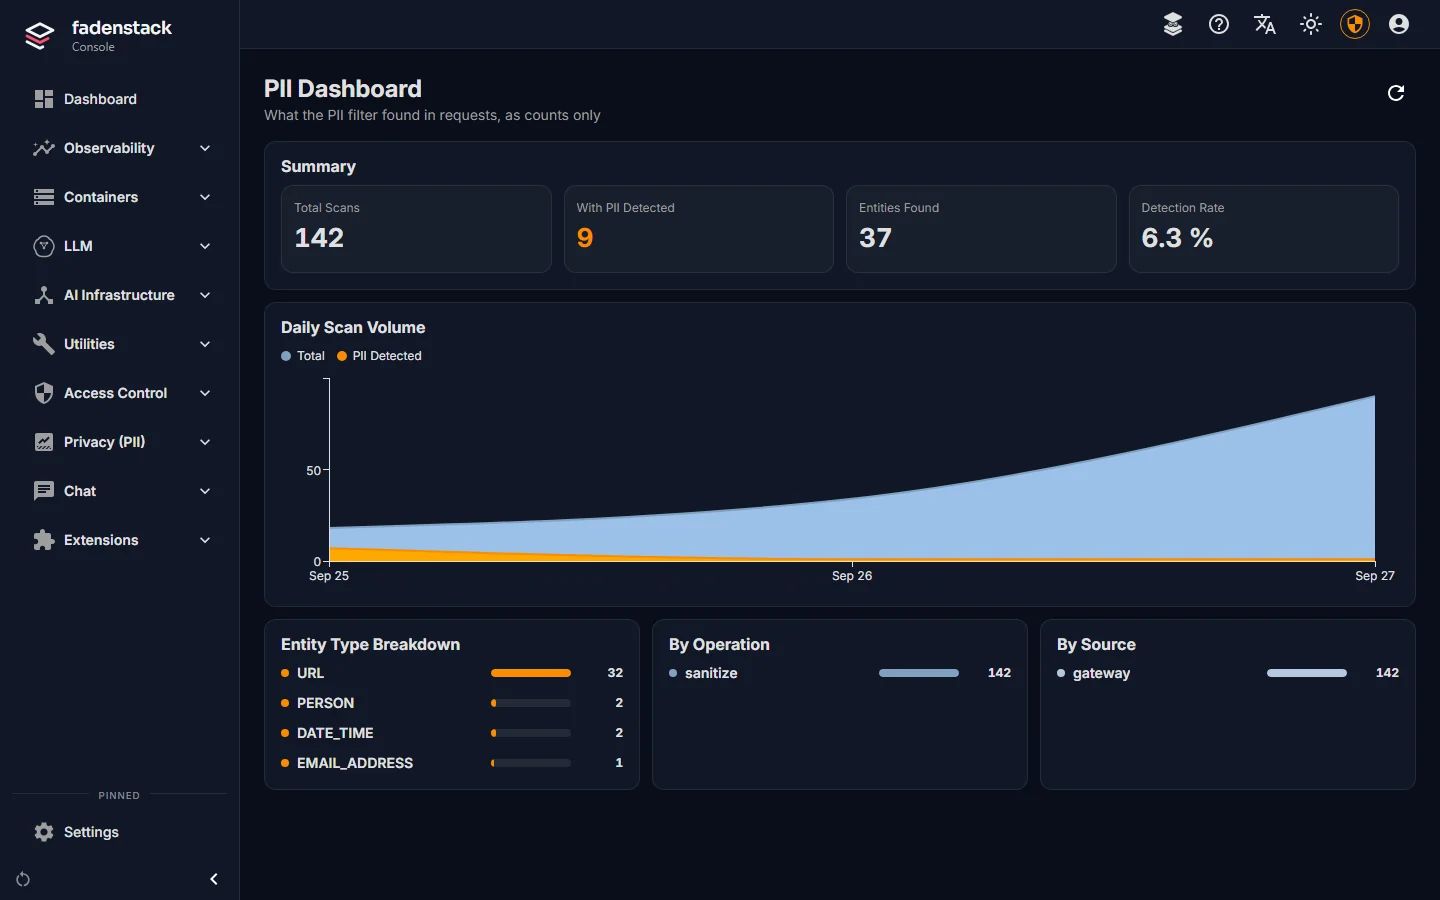
Cifrado
faden deploy activa HTTPS, con la autoridad de certificación propia de la instalación o con su certificado. Solo TLS 1.2 y 1.3.
Solo la interfaz web escucha en la red. Las bases de datos escuchan únicamente en el propio servidor.
El servidor y sus máquinas con GPU se identifican mutuamente con certificados. El tráfico de Ray dentro de un clúster también puede cifrarse, con un interruptor por clúster.
Los comandos a las máquinas van firmados y viajan por una conexión que la máquina abre hacia el servidor.
Los chats y sus títulos, las credenciales de MCP, el token de Hugging Face, los ajustes secretos y las claves de la autoridad de certificación de las máquinas se guardan cifrados.
El servidor es de código abierto bajo Apache-2.0. Su equipo de seguridad puede leerlo línea por línea.
Acceso y auditoría
Los roles admin, operator, user y viewer vienen incluidos, y usted puede crear los suyos a partir de permisos detallados. En esta versión solo los superusuarios acceden a la consola; los roles se aplican a la API.
Cada solicitud deja un registro, incluida la versión de la habilidad que intervino en ella.
Cuando una regla rechaza algo, el registro de decisiones anota la decisión sin guardar el texto rechazado.
Los modos de herramientas y las reglas deciden qué herramientas pueden ejecutarse; en el modo «Preguntar», una herramienta que cambia algo espera la aprobación de una persona.
Por usuario en el panel, con un registro de cada solicitud.
Una instalación tiene un único conjunto de usuarios, modelos y máquinas. Las organizaciones distintas usan instalaciones distintas.
El inicio de sesión único está previsto para la edición Enterprise. Ver las ediciones.
Los agentes
Para el uso y la auditoría, el servidor registra qué herramientas se ejecutaron y cuánto tardaron. En un agente con lista de herramientas, una herramienta que llega con una actualización de la aplicación espera a un administrador.
Informar de una vulnerabilidad
Le pedimos que nos lo comunique primero en privado, a través de nuestro formulario de contacto con el asunto «Fadenstack security». Describa lo que encontró y cómo reproducirlo. Le confirmaremos la recepción y le mantendremos informado mientras lo corregimos.
Abrir una incidencia pública sobre una vulnerabilidad, hacer pruebas en instalaciones que no sean suyas o acceder a datos que no le pertenezcan.
Instálelo en su propio servidor o lea antes el código.